AI代理清单里,负责人不能只是一个名字
把代理权限与预算责任放在一起,才能看见安全看板和费用报表各自遗漏的运营问题。
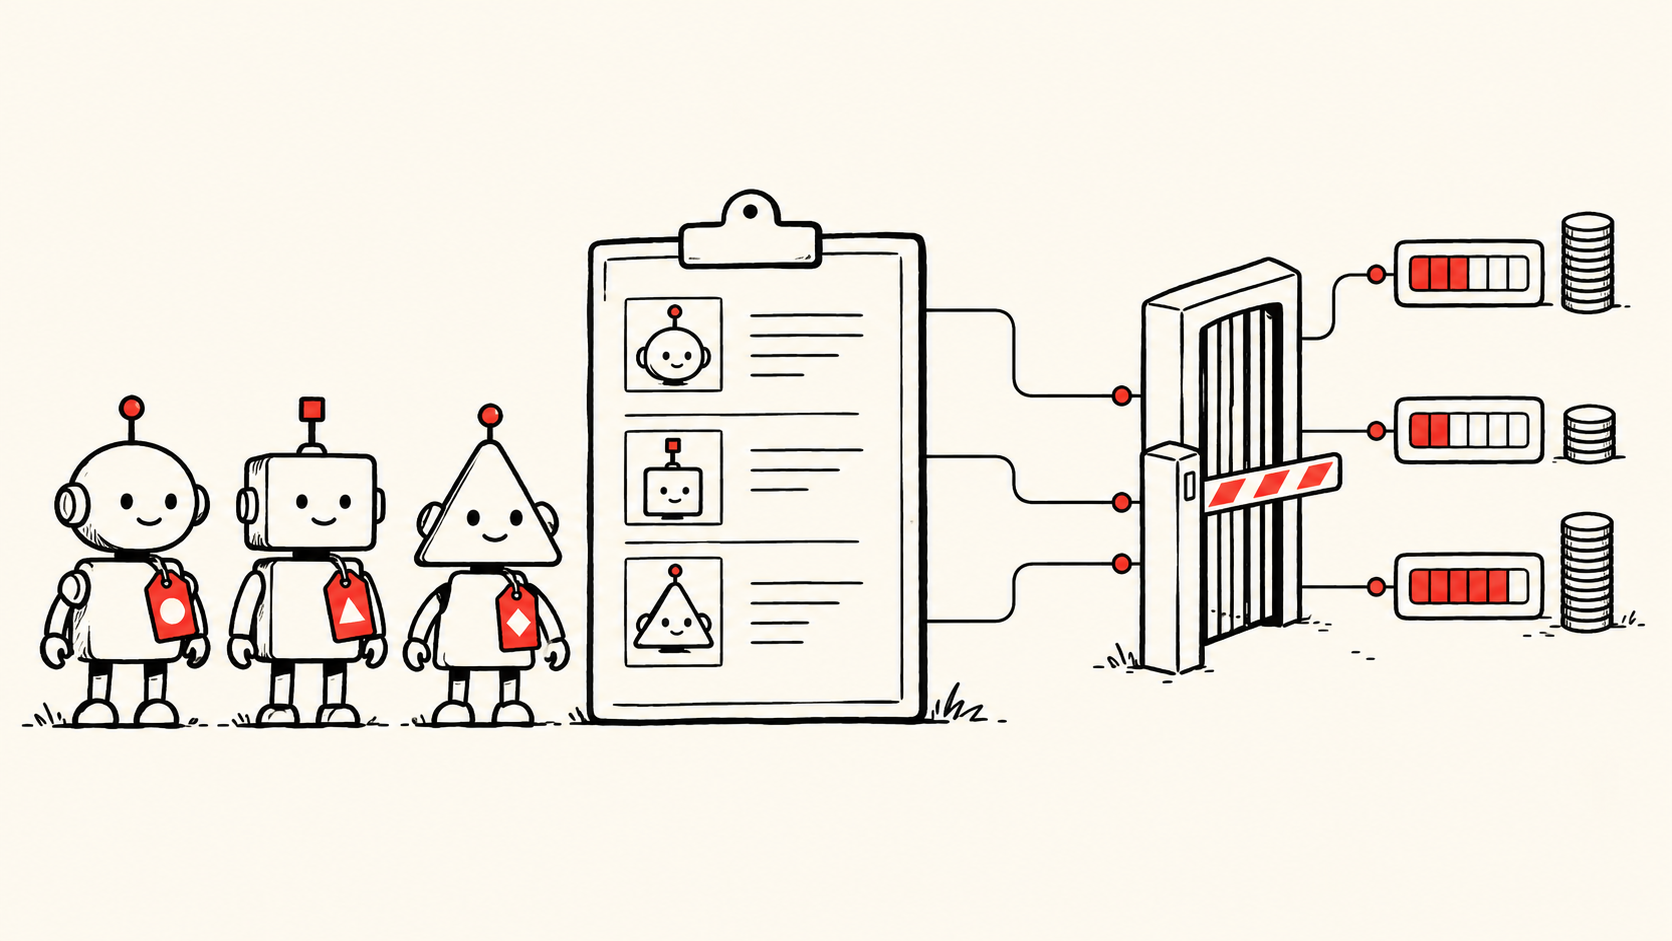
2026年10月27日,AvePoint发布Trust Platform,提出将代理治理与成本管理结合,并邀请申请私人预览。这是厂商公告,不是生产环境效果的独立验证。发行方公告
值得讨论的,不只是企业是否需要另一块代理看板,而是看板能否把一次行动连接到有能力改变它的人。清单可以列出代理和名义负责人,却仍然说不清:谁批准了这条工作流,重试费用由哪个团队承担,发生错误的外部操作又由谁修复。即使几个字段都填着同一个员工姓名,这些也不是同一种责任。
本文讨论的是这个运营问题,并非产品实测。以下场景均为假设,不代表AvePoint客户案例,也不证明其产品已经实现文中能力。
一条工作流,几种不同的责任
设想一个客服代理读取订单记录、起草答复,再提出退款建议。客服团队希望缩短处理时间,平台团队维护连接器,财务制定退款规则,安全团队审批客户资料的访问权限。把客服填写为代理负责人,并不会自动把另外三项决定权交给客服。
因此,有用的清单应当成为进一步确认责任的起点,而不是结束讨论的凭据。对于重要工作流,企业需要知道谁可以修改业务规则,究竟哪个系统执行规则,以及什么证据能够说明执行结果。答案分散在不同工具里时,共同记录能减少寻找信息的成本,但不能替企业解决权力应该归谁的分歧。
NIST的AI风险管理框架把系统清单与可追责的角色安排,视为相互关联但不同的治理事项。NIST AI RMF OMN由此提出的采购判断是:应当测试两者之间的连接。名义负责人能否获得一次行动的准确记录?适当的运营团队能否改变接下来的处理?仅统计登记了多少代理,不能回答这两个问题。
真正需要划清的是行动边界
在这个假设退款流程里,读取订单的权限不等于退款权限,提出退款建议也不等于可以向客户发出具有约束力的承诺。“客户服务”这个宽泛标签会掩盖差异。如果评估只观察代理有没有完成任务,就可能奖励企业原本想禁止的捷径。
MCP安全指引禁止令牌透传,并要求令牌明确签发给相应的MCP服务器。MCP安全指引 这是具体的技术边界,不是整条代理工作流已经安全的认证。在我们的例子里,身份验证即使完全正确,也不能替代对某笔退款是否符合公司规则的判断。
运营测试应当沿着行动跨越系统。如果退款被阻止,记录能否区分业务拒绝与网络失败?结果不确定时,重试会不会造成重复退款?代理被暂停以后,已经进入队列的请求是否仍可执行?这些是需要测试的问题,不是在指控某个产品存在缺陷。答案需要来自真正执行操作的系统,而不只是管理界面里变了颜色的状态。
费用归谁,会改变行为激励
同一场景也说明,治理与支出为什么适合放在一起讨论。一个表面成功的答复,生成成本可能很低,审核成本却很高。反过来,多做一步核验可能增加模型用量,却减少后续人工修复。只看令牌账单,经理无法判断哪种变化改善了业务。
FinOps Foundation的成本分摊能力,将使用成本与组织责任联系起来,也包括共享成本。FinOps Foundation 在此基础上,我们认为应当区分提出工作流需求的团队,与提供控制措施和恢复能力的团队。否则,一个部门可能只是把复核和补救工作转移给中央团队,却在自己的报表里显得更有效率。
再设想两种客服流程。一种较早把复杂问题升级给人工;另一种先反复尝试,失败后才升级。如果没有计算后续人工工作,也没有识别分别进入两条路径的案件特点,仅比较平均AI支出,结论就不充分。这个例子没有给出任何节省金额,它说明的是衡量范围为什么重要。
细致归因也有真实的反面成本。逐次记录轻微调用,可能耗费超过其价值的管理精力;共享设施也未必能被公平、精确地切分。较可行的起点是高成本或高后果工作流,公开分摊规则,并保留明确的共享开销类别。看似精确的数字,不一定带来更可靠的责任安排。
平台可以帮助决定,但不能代替决定
统一系统可能让上述关系更容易被检查,减少重复收集证据。它也可能形成新的依赖:连接器覆盖不足、身份标识不一致、事件延迟,都可能让呈现出来的图景比实际更完整。这两种结果,都不能由一次发布公告证明。
一次认真试用,应让业务负责人、安全审核人员和预算负责人解释同一组成功及失败任务。需要达成一致的,不只是代理尝试了什么,还包括适用哪条规则、控制在哪里执行,以及最后由谁承担费用。解释之间的分歧,本身就是有价值的发现,不应成为演示前必须遮住的瑕疵。
采购时真正有用的问题,是平台能否帮助组织作出并验证这些决定。发现了多少代理,是有价值的覆盖信息;只有当企业能把覆盖情况连接到可理解的权限、可观察的结果,以及安全运营所需工作的合理核算,它才开始成为治理改善的证据。
内容仅供参考,不构成投资、法律、税务或财务建议。